
Veri Sızıntısı Önleme (DLP)
Moftgate DLP, müşteri kayıtlarının, sözleşmelerin ve şirket projelerinin yetkisiz kişilerce dışarı kopyalanmasını anında engeller. Bunu yaparken çalışanların normal iş akışını bozmaz.
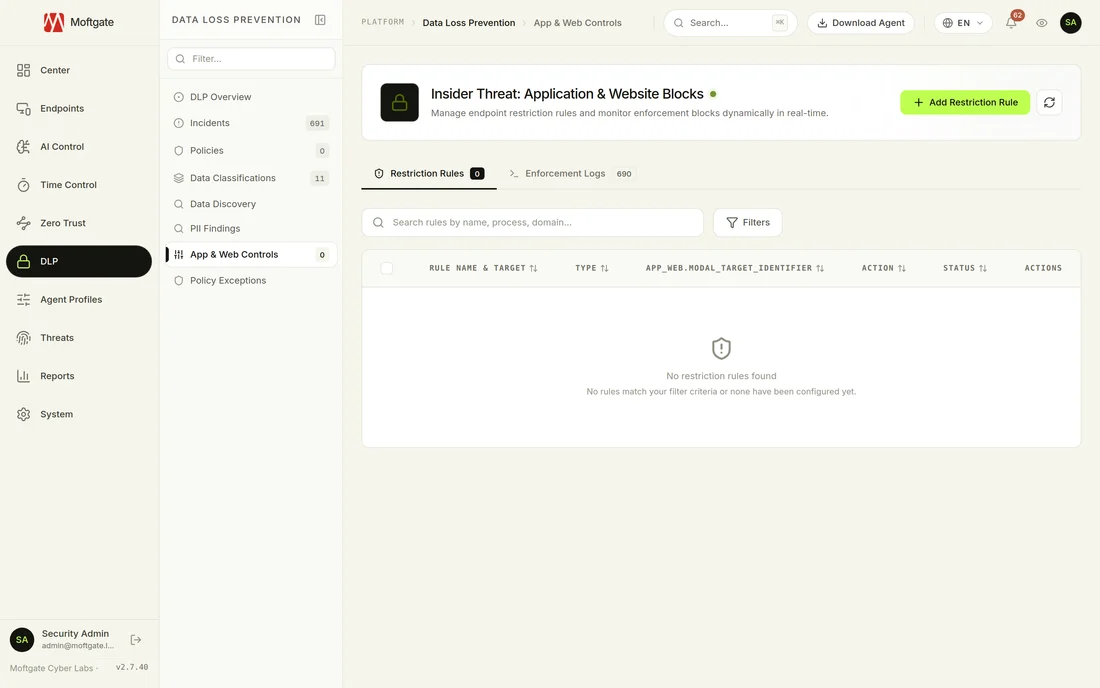
Veri Sızıntısı Önleme (DLP) modülünü izleyin
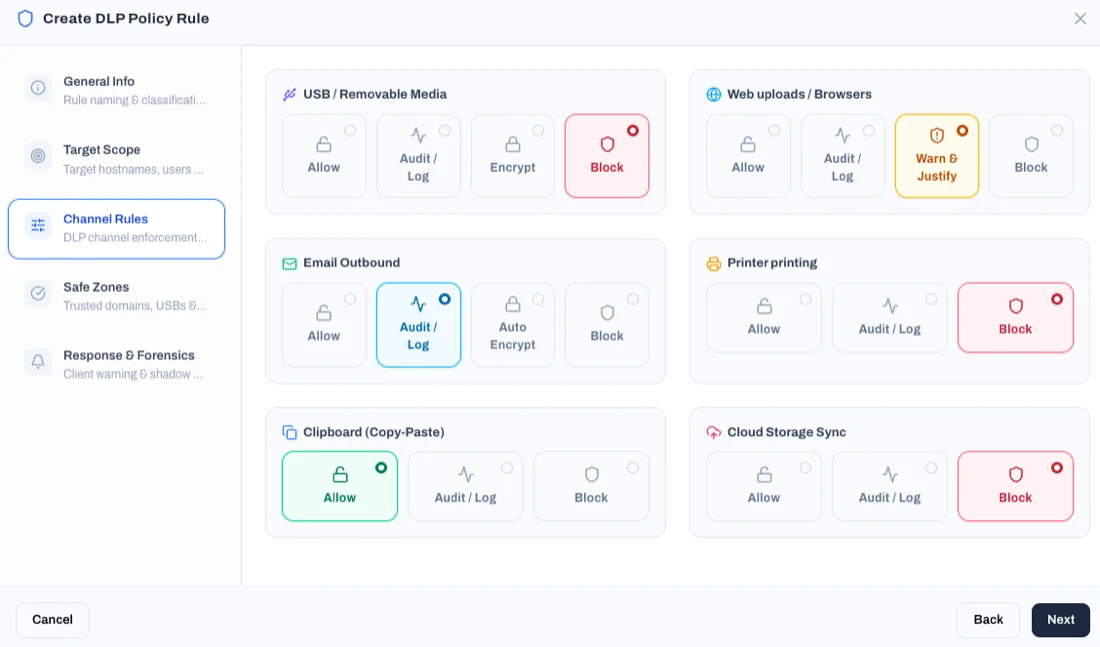
Veri Sızıntısı Önleme Politikaları
Veri sızıntıları hem itibar kaybına hem de ağır cezalara yol açıyor
Geleneksel yöntemler artan operasyonel karmaşıklık ve gözden kaçan güvenlik kör noktaları yaratır.
- ✕Ayrılan personelin veya mevcut çalışanların müşteri listelerini USB belleklere ya da kişisel e-postalara kopyalaması.
- ✕Şirket içi hassas dosyaların yanlışlıkla dışarı gönderilmesi.
- ✕Denetimsiz WhatsApp Web veya kişisel Google Drive kullanımı.
- ✕KVKK denetimlerinde veri sızıntısı kanıtı sunulamaması ve ceza riski.
Veri Sızıntısı Önleme (DLP) Ne Sağlar?
Tüm yetenekler tek bir hafif ajan ve merkezi web konsolu üzerinden sunulur; ayrı kurulum veya ek donanım gerektirmez.
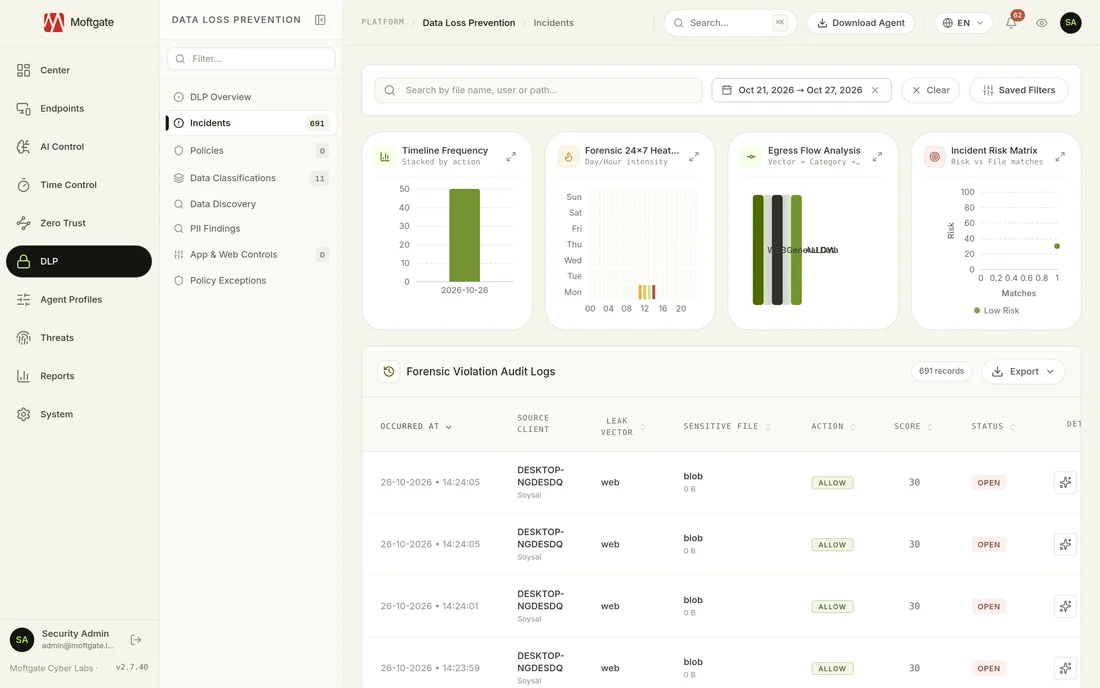
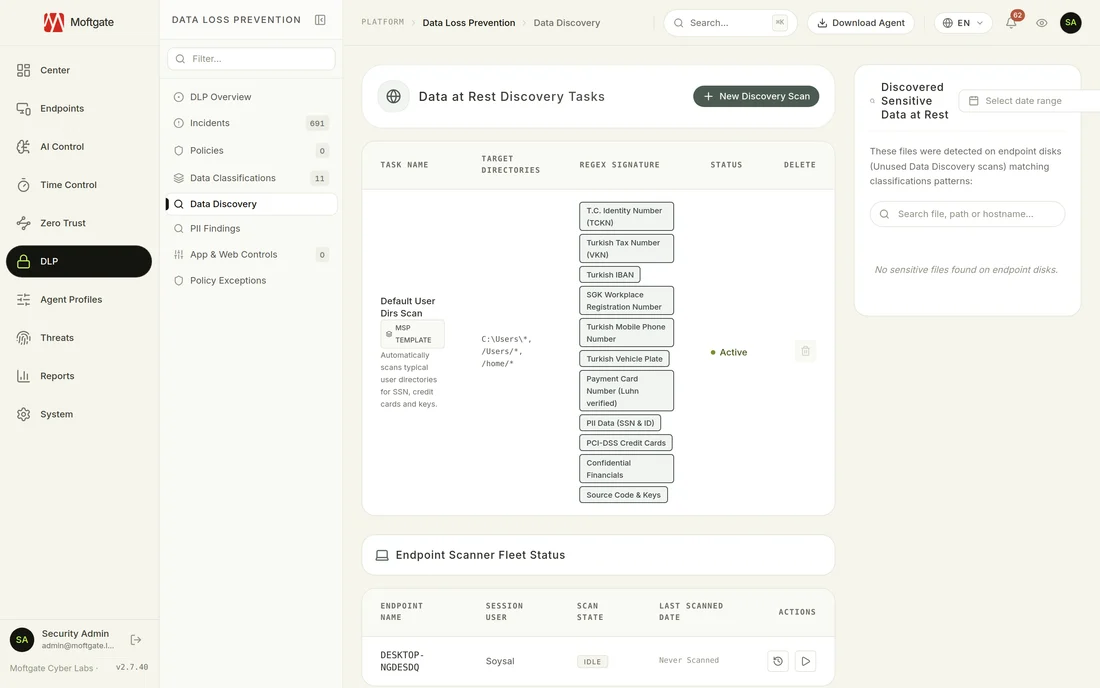
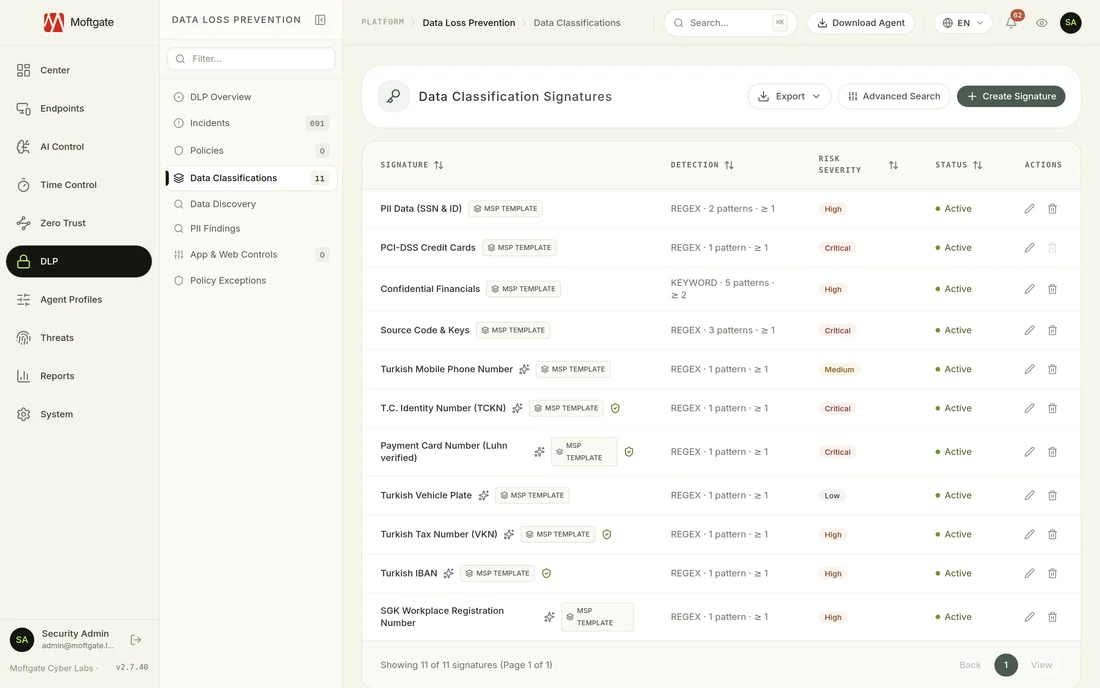
İçerik sınıflandırma
Hazır ve özel desenlerle (TCKN, IBAN, kart numarası, sağlık verisi, kaynak kodu) veriyi tanır ve etiketler.
Kanal kontrolü
E-posta, tarayıcı yüklemeleri, USB, Bluetooth, yazıcı, ekran görüntüsü ve pano üzerinden aktarımı denetler.
Bağlam farkındalığı
Kullanıcı, cihaz, konum ve alıcı güvenilirliğine göre izin/uyar/engelle kararı verir.
Olay yanıtı
İhlalleri karantinaya alır, kullanıcıyı uyarır ve tam kanıtla (dosya, hash, ekran) SOC ekibine iletir.
Şifreleme zorunluluğu
Belirli veri türleri yalnızca şifreli olarak dışarı çıkabilir; politika ihlali otomatik engellenir.
KVKK/GDPR raporları
Veri işleme envanteri, veri akış haritası ve ihlal bildirimi için hazır şablonlar.
Dört Adımda Kolayca Devreye Alın
- 1
Keşif modunda başlayın
İlk hafta politikalar yalnızca gözlemler; hassas veri akışının haritasını çıkarır.
- 2
Politikaları kalibre edin
Önerilen kurallar ve istisnalarla yanlış pozitifleri düşürün.
- 3
Zorlamaya geçin
Uyar → engelle kademeli geçiş; kritik veri türlerinde anında engelleme.
- 4
Sürekli iyileştirin
Olay trendleri ve riskli kullanıcı skoruyla politikaları güncelleyin.
Regülasyon ve Standartlara Tam Uyum
Veri güvenliği, yasal denetimler ve iş sürekliliğinizi kurumsal güvence altına alın.
- ✓Yanlışlıkla veri paylaşımını engelleyin
- ✓Regülasyon denetimlerine kanıtla hazır olun
- ✓Riskli kullanıcı davranışını görünür kılın
- ✓İhlal bildirim süresini 72 saatin altında tutun
Modül Hakkında Merak Edilenler
Birlikte Çalışan Çözümler
Merkezi Cihaz Yönetimi
Windows, macOS ve Linux bilgisayarları tek panelden yönetin. Program yükleme, uzaktan yardım ve güvenlik güncellemelerini çalışanları meşgul etmeden tamamlayın.
Yapay Zeka Kontrolü (AI Governance)
Çalışanlarınızın hangi AI araçlarını kullandığını ve şirket verilerinin nereye gittiğini tek panelde görün; onaysız AI servislerini uyarın veya engelleyin, hassas verinin AI prompt’larına sızmasını durdurun.
Çalışan Verimliliği (Time Control)
Uygulama ve web sitesi kullanımını uç noktada ölçün, kurumunuzun kurallarına göre verimli, nötr veya verimsiz olarak sınıflandırın; verimlilik skorunu kişi, ekip ve gün bazında görün.
Sıfır Güven Ağ Erişimi (ZTNA)
Kimlik doğrulamalı, cihaz sağlığı denetimli ve en az yetki prensipli güvenli erişim: Şirket içi ve bulut uygulamalarınıza dışarıdan erişimi mikro segmentasyonla güvenceye alın.
Bu Konuda Daha Fazlasını Öğrenin
Veri Sızıntısı Önleme (DLP) Çözümünü Kurumunuzda Deneyin
14 günlük ücretsiz deneme ile modülün tüm yeteneklerini kendi altyapınızda test edin.