
Gobernanza de IA y control de Shadow AI
La Gobernanza de IA de Moftgate hace visible todo el uso de IA en un solo panel: clientes de IA instalados, visitas a sitios de IA y plugins de IA conectados por OAuth a cuentas corporativas. Web Content Gateway y Web DLP aplican su política y generan evidencia lista para auditoría.
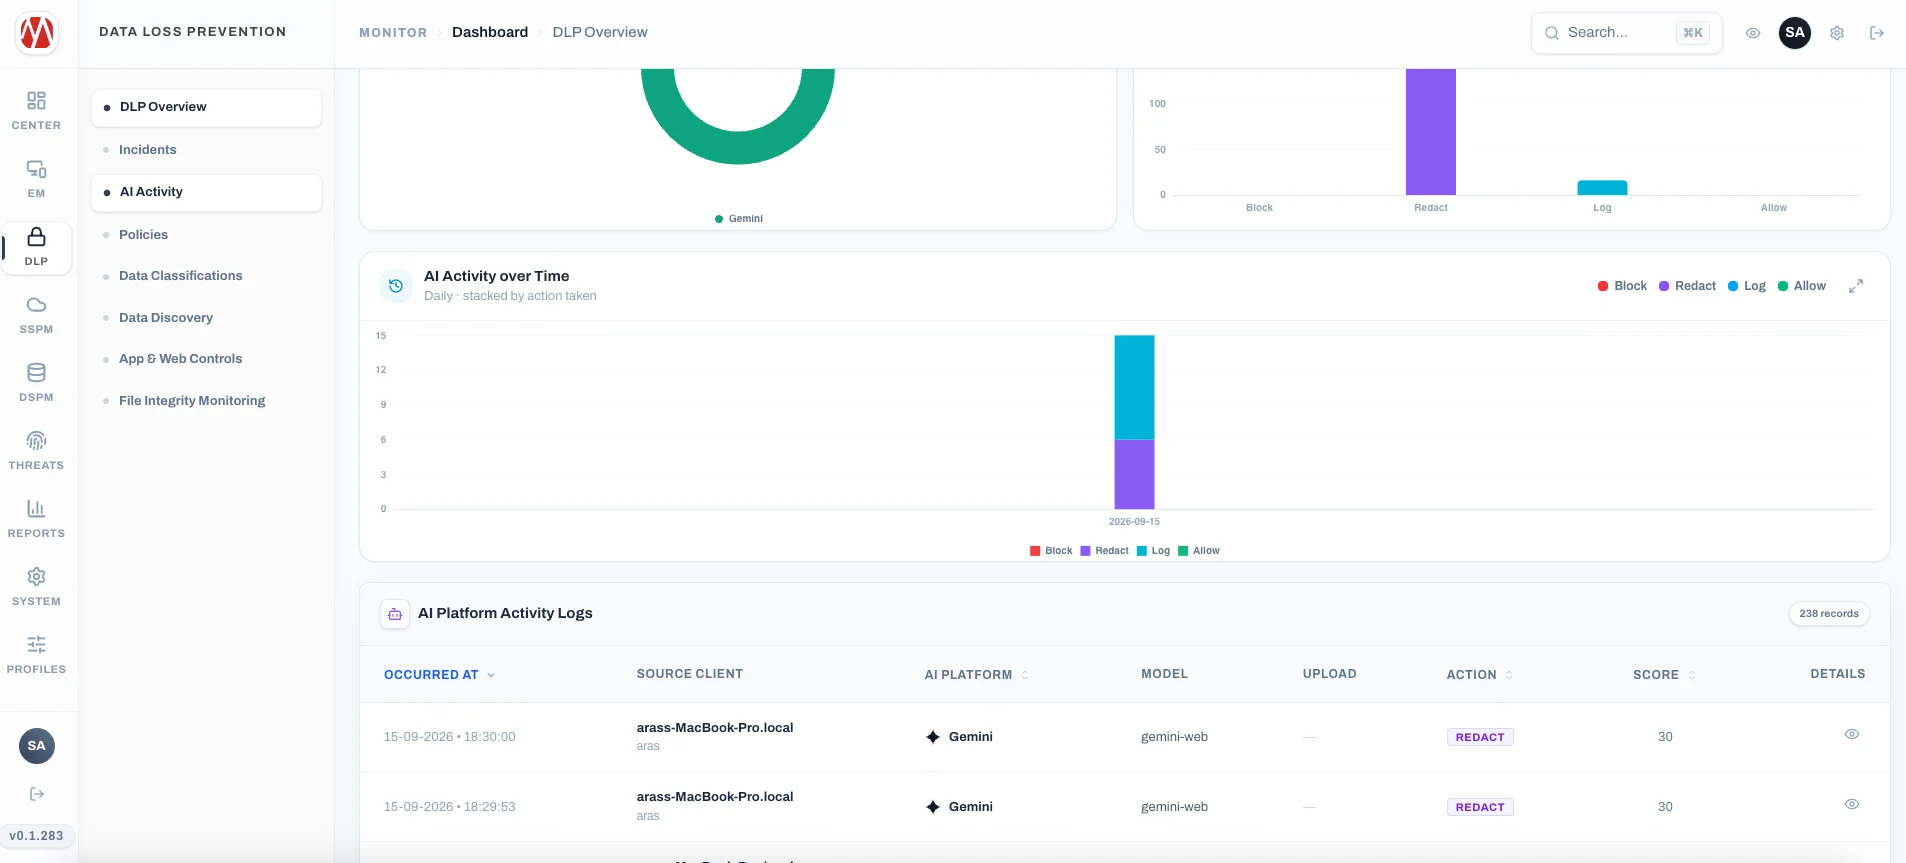
Registros de actividad y acciones en plataformas de IA
El uso de IA que no ve es una fuga de datos que no puede controlar
Las herramientas de gestión heredadas causan fricción operativa, degradación del rendimiento y puntos ciegos críticos de seguridad.
- ✕Los empleados pegan listas de clientes o código fuente en herramientas de IA públicas sin que nadie lo note.
- ✕Nadie sabe quién usa qué servicio de IA ni con qué frecuencia; la política escrita no se puede aplicar.
- ✕Los plugins de IA autorizados con el correo corporativo pueden acceder al contenido de correo, drive y calendario.
- ✕Las auditorías preguntan "¿cómo aplica su política de uso de IA?" y no hay evidencia que presentar.
¿Qué ofrece Gobernanza de IA y control de Shadow AI?
Todas las capacidades operan a través de un único agente ligero y una consola web central; no se requieren servidores ni hardware adicional.
Descubrimiento de IA en la sombra
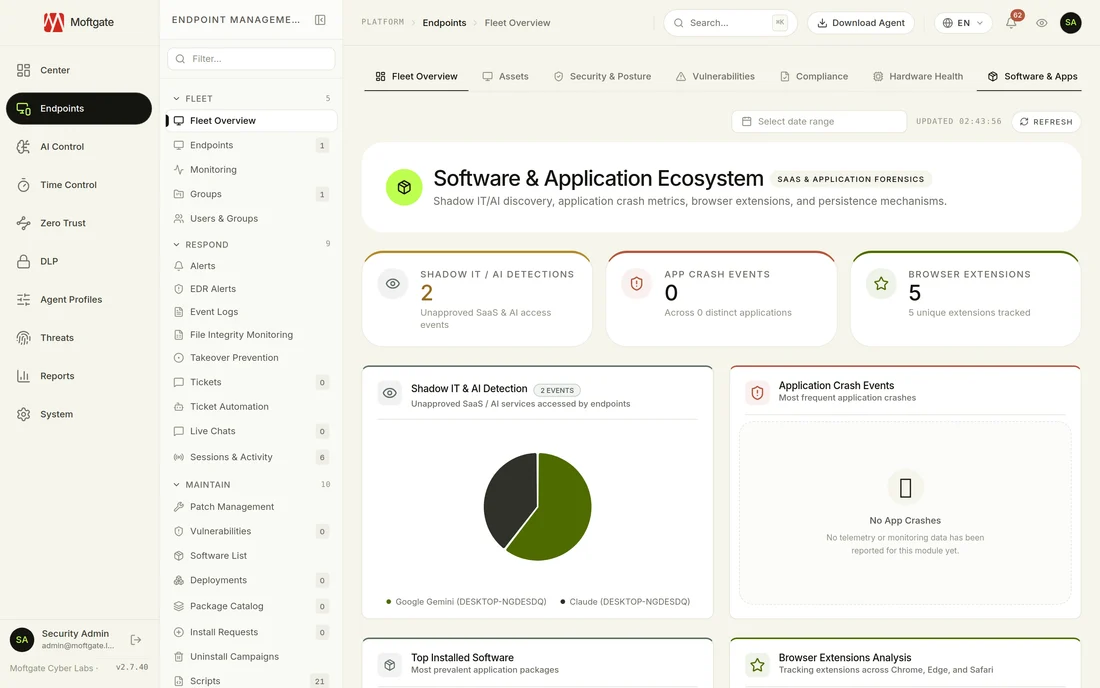
Inventario automático de qué herramientas de IA usa quién en las capas de endpoint, web y SaaS: clientes instalados, visitas a sitios y plugins conectados por OAuth.
Bloqueo y advertencia de sitios de IA
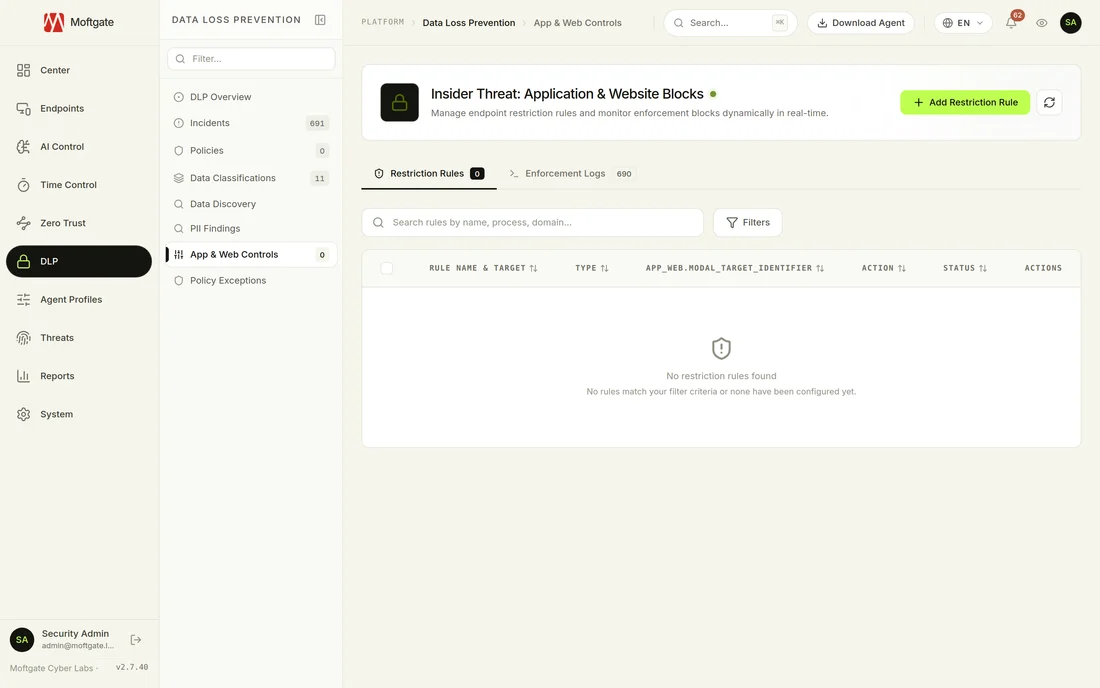
Web Content Gateway bloquea sitios de IA no aprobados o muestra una advertencia educativa en la página; los servicios aprobados siguen funcionando sin interrupción.
Restricción de tenant corporativo
Exige que el acceso a servicios de IA aprobados se haga solo con cuentas corporativas; las sesiones con cuentas personales se bloquean.
Protección DLP en prompts de IA
Web DLP detecta datos sensibles pegados en cuadros de chat de IA o subidos a sitios de IA en el endpoint, antes del cifrado.
Políticas de IA por grupo
Reglas distintas por departamento: asistentes de código aprobados para desarrolladores, una lista más estricta para finanzas.
Evidencia lista para auditoría
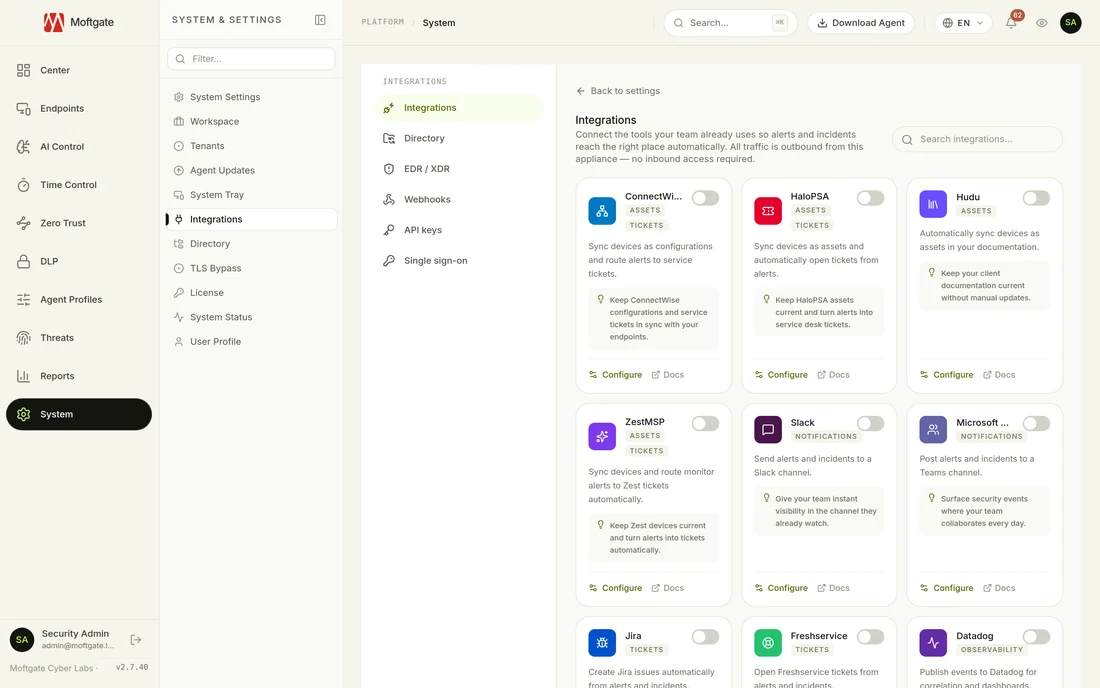
Cada bloqueo y advertencia se registra con usuario, dispositivo y marca de tiempo, y alimenta automáticamente los informes GDPR / ISO 27001.
Despliegue sin fricciones en cuatro pasos
- 1
Descubra el uso
El agente inventaría automáticamente los clientes de IA instalados, las visitas a sitios de IA y los plugins conectados por OAuth.
- 2
Escriba su lista de permitidos
Defina qué servicios de IA están permitidos y cuáles prohibidos en su política.
- 3
Active la aplicación
Las reglas llegan a todos los dispositivos en el siguiente heartbeat; bloquear, advertir o permitir entra en vigor al instante.
- 4
Informe la evidencia
Las tendencias de uso de IA y los intentos bloqueados alimentan automáticamente los informes de auditoría.
Cumplimiento total con estándares globales
Proteja la continuidad corporativa, supere auditorías regulatorias y garantice la gobernanza soberana de datos.
- ✓Vea qué herramienta de IA se ejecuta en qué dispositivo en minutos
- ✓Reduzca el uso de IA no aprobada con advertencias educativas
- ✓Detenga las fugas de datos hacia prompts de IA en el origen
- ✓Presente evidencia de uso de IA a los auditores con un clic
- ✓Bloquee las herramientas de IA aprobadas a cuentas corporativas
Todo lo que necesita saber
Explore módulos de seguridad integrados
Gestión Centralizada de Endpoints
Gestione todos los endpoints de Windows, macOS y Linux desde una única consola unificada. Despliegue software en silencio, automatice parches de seguridad y brinde soporte remoto en vivo sin interrumpir a los empleados.
Prevención de Pérdida de Datos (DLP) de próxima generación
Proteja los datos de clientes, registros financieros y secretos comerciales para que no abandonen los equipos de la empresa. Bloquee transferencias USB no autorizadas, cargas a la nube y fugas del portapapeles en tiempo real.
Productividad de Empleados (Time Control)
Mida el uso de aplicaciones y sitios web en el endpoint, clasifíquelo como productivo, neutral o improductivo con sus propias reglas y vea la puntuación de productividad por persona, equipo y día.
Acceso a la Red de Confianza Cero (ZTNA)
Acceso seguro con verificación de identidad, comprobación de estado de dispositivos y privilegio mínimo: proteja aplicaciones privadas con microsegmentación granular.
Aprenda más sobre este tema
Despliegue Gobernanza de IA y control de Shadow AI en su organización
Pruebe todas las capacidades del módulo en su infraestructura privada con una prueba empresarial de 14 días.